-
1. Cyberbezpieczeństwo jako element zarządzania organizacją
-Wpływ cyberincydentów na działalność biznesową, klientów, dostawców i reputację organizacji.
-Cyberbezpieczeństwo jako element zarządzania ryzykiem i ciągłością działania.
-Cyberodporność organizacji - dlaczego same zabezpieczenia techniczne nie wystarczają? -
2. Dyrektywa NIS2 i ustawa o KSC - podstawy prawne
-Cele i najważniejsze założenia dyrektywy NIS2.
-Wdrożenie NIS2 do polskiego porządku prawnego przez nowelizację KSC.
-Podmioty kluczowe i podmioty ważne - zasady kwalifikacji.
-Sektory działalności i kryteria objęcia regulacją.
-Najważniejsze obowiązki organizacyjne, techniczne i sprawozdawcze.
-Relacje pomiędzy NIS2/KSC a innymi regulacjami, w szczególności RODO. -
3. Podstawowe pojęcia i wymagania
NIS2 przystępnie i w praktyce – najważniejsze informacje, aby skutecznie wdrożyć NIS2/KSC w organizacji
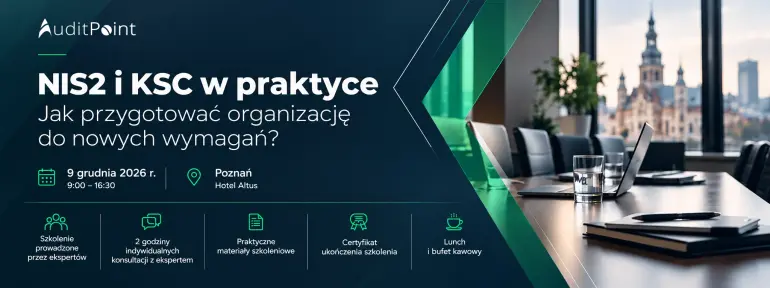
Jednodniowe szkolenie dla zarządów, kadry kierowniczej i osób odpowiedzialnych za cyberbezpieczeństwo. Pokazujemy, jak przełożyć wymagania NIS2 i ustawy o KSC na konkretne działania w organizacji – również dla osób spoza działów IT.
Zapisy i płatność online
Cel szkolenia
Dyrektywa NIS2 oraz znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wprowadzają obowiązki dla organizacji, ich kierownictwa i osób odpowiedzialnych za cyberbezpieczeństwo. Spełnienie tych wymagań wymaga nie tylko zabezpieczeń technicznych, lecz również uporządkowania procesów zarządzania ryzykiem, odpowiedzialności, reagowania na incydenty oraz ciągłości działania.
Celem szkolenia jest przedstawienie najważniejszych wymagań NIS2/KSC i pokazanie, jak przełożyć je na praktyczne działania organizacyjne i techniczne. Uczestnicy poznają możliwości wykorzystania istniejących standardów i frameworków, takich jak ISO/IEC 27001, ISO 22301, w procesie budowania zgodności z regulacjami.
Szkolenie łączy wiedzę prawną, organizacyjną i techniczną z ćwiczeniami opartymi na realistycznych scenariuszach zagrożeń i problemach występujących w organizacjach.
Dla kogo jest szkolenie?
- Członkowie zarządów i kadra kierownicza
- Dyrektorzy i kierownicy jednostek organizacyjnych
- Pracownicy działów IT i bezpieczeństwa informacji
- Osoby odpowiedzialne za compliance, zarządzanie ryzykiem i audyt wewnętrzny
- Inspektorzy ochrony danych i osoby odpowiedzialne za RODO
- Osoby odpowiedzialne za ciągłość działania, administrację i bezpieczeństwo fizyczne
- Pracownicy odpowiedzialni za współpracę z dostawcami i zarządzanie usługami zewnętrznymi
- Osoby wdrażające wymagania NIS2/KSC
Szkolenie nie wymaga specjalistycznej wiedzy technicznej – tematy techniczne omawiamy przystępnie, także dla osób spoza działów IT.
Harmonogram dnia
| Godzina | Moduł |
|---|---|
| 8:30–9:00 | Rejestracja uczestników |
| 9:00–10:00 | I. NIS2/KSC – co zmienia się dla organizacji? |
| 10:00–11:00 | II. Odpowiedzialność i wykorzystanie istniejących standardów |
| 11:00–11:15 | Przerwa kawowa |
| 11:15–13:15 | III. Zarządzanie ryzykiem i praktyczne środki bezpieczeństwa |
| 13:15–14:15 | Przerwa obiadowa |
| 14:15–15:15 | IV. Incydenty, zarządzanie kryzysowe i ciągłość działania |
| 15:15–16:00 | V. Warsztat: ocena gotowości do NIS2/KSC |
| 16:00–16:30 | VI. Doświadczenia z wdrożeń i podsumowanie |
Plan jest orientacyjny i może ulec zmianie.
Szczegółowy program
Rezultaty – po szkoleniu uczestnik powinien potrafić
- Rozumie podstawowe wymagania NIS2 i KSC oraz ich wpływ na organizację
- Rozpoznaje role i odpowiedzialności w zarządzaniu cyberbezpieczeństwem
- Wskazuje, jak standardy i frameworki mogą wspierać realizację wymagań NIS2/KSC
- Rozpoznaje najważniejsze cyberzagrożenia, podatności i środki ograniczania ryzyka
- Uczestniczy w uproszczonej analizie ryzyka i doborze zabezpieczeń
- Prawidłowo reaguje na podejrzenie incydentu i zna zasady eskalacji oraz raportowania
- Identyfikuje podstawowe luki w systemie zarządzania cyberbezpieczeństwem
- Wskazuje priorytetowe działania przygotowujące organizację do wymagań KSC
W ramach szkolenia
- Udział w szkoleniu stacjonarnym prowadzonym przez ekspertów
- 2 godziny indywidualnych konsultacji z ekspertem AuditPoint
- Materiały szkoleniowe
- Praktyczne narzędzia
- Certyfikat ukończenia (elektroniczny i papierowy)
- Notatnik i długopis AuditPoint
- Bufet kawowy i dwudaniowy lunch
Zarezerwuj miejsce na 2 grudnia
Zapisy do 30 listopada 2026, godz. 12:00
Zapisy i płatność obsługuje serwis Evenea.
Zadzwoń: +48 575 40 40 45